
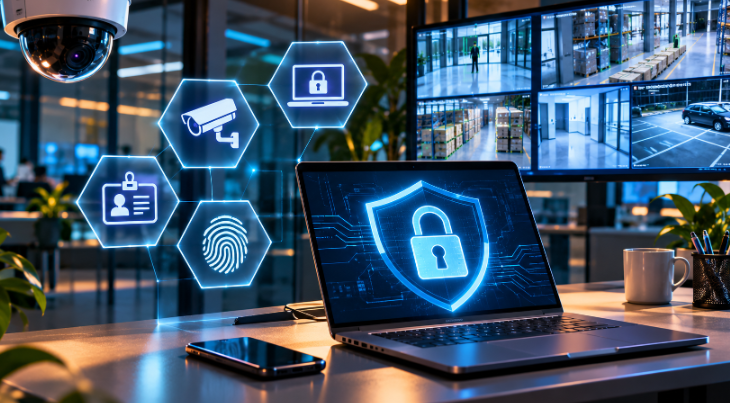

Una alarma de última generación, varias cámaras y una puerta con cerradura electrónica pueden transmitir una gran sensación de tranquilidad. Pero ¿es suficiente para mantener un negocio a salvo? La respuesta no siempre es tan sencilla, porque muchas empresas cuentan con dispositivos de seguridad sin tener realmente protegidos todos sus puntos vulnerables.
Las amenazas digitales encuentran nuevas puertas abiertas
Basta con echar un vistazo a las estadísticas para descubrir que los ciberdelincuentes no necesitan recurrir siempre a técnicas extraordinarias. Las vulnerabilidades de software y los errores en la gestión de credenciales continúan ofreciendo oportunidades para acceder a información empresarial.
El informe de ciberseguridad de Verizon de 2026 señala que la explotación de vulnerabilidades estuvo presente como vía inicial en el 31% de las brechas analizadas. Una cifra que deja bastante claro hasta qué punto mantener los sistemas actualizados resulta fundamental.
Porque una contraseña compartida, un programa sin actualizar o una cuenta antigua pueden convertirse en el eslabón débil de toda una infraestructura tecnológica. Y lo preocupante es que estas situaciones pueden permanecer inadvertidas durante bastante tiempo. Incluso se han documentado ataques informáticos mediante inteligencia artificial contra organizaciones sanitarias argentinas, una señal de que las herramientas de los ciberdelincuentes también están evolucionando.
Cámaras por todas partes, pero ¿quién vigila los puntos ciegos?
En el ámbito de la seguridad física aparecen problemas similares. Hay negocios que cuentan con numerosas cámaras, pero mantienen zonas sin cobertura o dispositivos que funcionan de manera independiente.
Pensemos en un almacén donde una puerta secundaria queda fuera del campo de visión. Aunque las cámaras graben continuamente, un incidente podría pasar desapercibido hasta que alguien revise las imágenes.
Para solucionar estas brechas, hoy existen empresas que ofrecen sistemas de seguridad electrónica capaces de integrar analítica en tiempo real y mapas interactivos, garantizando que ningún punto crítico quede desprotegido o sin supervisión activa.
El valor de esta integración depende de que los equipos compartan información útil para detectar lo que ocurre y responder a tiempo. Con todo, ninguna plataforma elimina automáticamente los puntos ciegos. La ubicación de los dispositivos, su configuración y las revisiones periódicas siguen siendo esenciales.
Los permisos de empleados y proveedores necesitan seguimiento
A veces, las amenazas no llegan mediante un sofisticado ataque informático ni un intento de robo nocturno. Pueden aparecer cuando un antiguo trabajador conserva una credencial activa o un proveedor recibe permisos superiores a los que necesita.
Estos errores resultan especialmente delicados en empresas con numerosos empleados, diferentes turnos y personal externo. Si nadie revisa las autorizaciones, el control de accesos puede terminar convirtiéndose en un laberinto de permisos innecesarios.
Y todavía queda otro frente. El análisis de amenazas de ENISA de 2026 advierte sobre los riesgos derivados de las dependencias digitales y destaca el impacto del ransomware en las organizaciones.
Por tanto, proteger una empresa implica combinar formación, mantenimiento tecnológico y procedimientos claros para responder ante incidentes. Cada persona debe conocer sus responsabilidades, tanto al utilizar los sistemas como al comunicar una incidencia. También es importante recordar que cumplir normativas y contar con certificaciones no garantiza evitar ataques, especialmente cuando existen vulnerabilidades que no se detectan durante las revisiones.
La protección empieza por conocer las vulnerabilidades
No todas las empresas necesitan las mismas cámaras, alarmas o controles digitales. Un comercio pequeño presenta riesgos distintos a los de un centro logístico, pero ambos necesitan identificar sus vulnerabilidades antes de invertir.
Desde esa perspectiva, revisar los accesos, comprobar la cobertura de las cámaras, actualizar los dispositivos y asignar responsabilidades permite tomar decisiones mejor fundamentadas. También ayuda a detectar carencias que podrían mantenerse ocultas tras una instalación aparentemente completa.
La seguridad de una empresa depende de su capacidad para reconocer las vulnerabilidades y actuar sobre ellas. Porque una puerta aparentemente cerrada también puede esconder una vulnerabilidad, y descubrirla antes de sufrir un incidente sigue siendo la mejor forma de evitar que un pequeño descuido termine pasando factura.